Geral
💻 ATAQUE HACKER ATINGE 178 SITES, INCLUINDO BBC, CNN E ZOOM, E ROUBA CRIPTOMOEDAS; DADOS BANCÁRIOS DE USUÁRIOS FICARAM EXPOSTOS

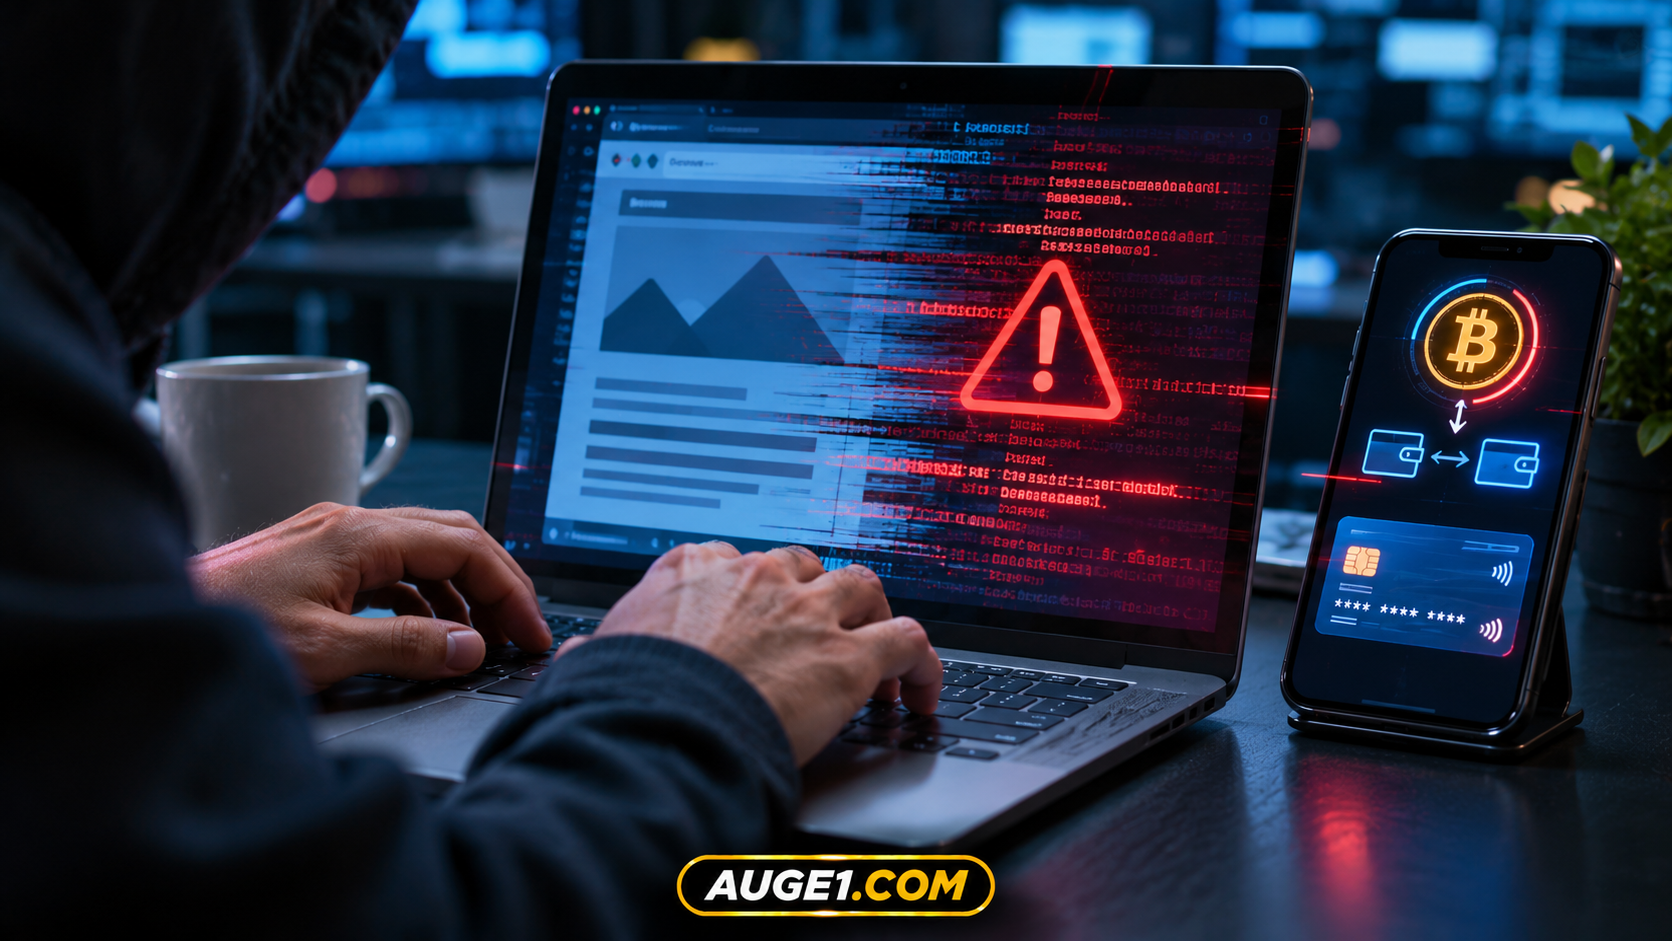
🔐 Criminosos exploraram falha em ferramenta utilizada por grandes empresas e inseriram códigos maliciosos em páginas legítimas. Ataque tentou capturar informações de cartões, alterar endereços de carteiras digitais e comprometer iPhones. Pesquisadores identificaram aproximadamente US$ 7 mil em criptomoedas recebidos por carteiras ligadas aos invasores.
🚨 ATAQUE GLOBAL COMPROMETE CÓDIGOS UTILIZADOS POR GRANDES SITES
Um ataque cibernético de grandes proporções atingiu sites de pelo menos 178 organizações internacionais na segunda-feira, 16 de novembro de 2026.
Entre as empresas e instituições identificadas estão BBC, CNN, Zoom, HSBC, IKEA, Salesforce, Equifax e Air France.
O ataque foi descoberto por pesquisadores de segurança digital que identificaram códigos maliciosos distribuídos por meio de uma ferramenta utilizada por grandes empresas para testar e personalizar páginas na internet.
O objetivo dos invasores era atingir visitantes desses sites e tentar obter informações financeiras, dados de navegação e criptomoedas.
O MAIS PREOCUPANTE É QUE OS USUÁRIOS NÃO PRECISAVAM ACESSAR UM SITE FALSO PARA SEREM EXPOSTOS AO ATAQUE.
O código criminoso podia ser executado durante a navegação em páginas legítimas que utilizavam o serviço comprometido.
🔎 COMO OS HACKERS CONSEGUIRAM ATINGIR TANTAS EMPRESAS?
A operação explorou uma vulnerabilidade na plataforma Optimizely Web Experimentation.
Essa tecnologia é utilizada por organizações para testar versões de páginas, personalizar conteúdos e analisar a experiência dos visitantes.
Para funcionar, os sites carregam arquivos JavaScript fornecidos pela plataforma.
Os criminosos conseguiram inserir instruções maliciosas em componentes distribuídos por esse serviço.
Assim, em vez de invadir separadamente os servidores de cada empresa, os invasores exploraram um fornecedor tecnológico compartilhado.
Quando determinados sites carregavam os arquivos comprometidos, o código também podia ser executado no navegador dos visitantes.
Esse tipo de ocorrência é conhecido como ataque à cadeia de suprimentos de software.
A vulnerabilidade em um fornecedor pode atingir simultaneamente diversas organizações que dependem de seus serviços.
🌎 BBC, CNN, ZOOM E BANCOS ESTÃO ENTRE OS AFETADOS
A investigação identificou códigos contaminados associados a organizações de diferentes setores.
Entre elas estão:
- Comunicação: BBC e CNN.
- Tecnologia: Zoom, Salesforce e GitLab.
- Serviços financeiros: HSBC e Equifax.
- Comércio: IKEA.
- Aviação: Air France-KLM.
- Criptomoedas e investimentos: Ledger e outras empresas do setor financeiro.
É importante esclarecer que a presença de código malicioso em páginas dessas organizações não significa que todos os seus bancos de dados internos tenham sido invadidos.
A exposição identificada ocorreu por meio de scripts utilizados nos sites.
Também não está comprovado que todos os visitantes tenham sofrido roubo de informações.
💰 HACKERS TENTAVAM DESVIAR TRANSFERÊNCIAS DE CRIPTOMOEDAS
Uma das principais funções do código malicioso era identificar endereços de carteiras digitais exibidos nas páginas.
Ao detectar determinadas informações, o programa tentava substituir o endereço legítimo por outro controlado pelos criminosos.
O objetivo era fazer com que usuários transferissem criptomoedas para os invasores sem perceber a alteração.
A fraude poderia ocorrer, por exemplo, quando alguém copiasse um endereço de carteira e o utilizasse para realizar uma transferência.
O DINHEIRO PODERIA SER ENVIADO AO CRIMINOSO MESMO QUE A VÍTIMA ACREDITASSE ESTAR UTILIZANDO O ENDEREÇO CORRETO.
Pesquisadores identificaram aproximadamente US$ 7.040 em criptomoedas recebidos por carteiras associadas ao ataque até a noite de segunda-feira.
O valor corresponde às movimentações identificadas durante a investigação.
Não representa necessariamente o prejuízo total.
Também não foi possível confirmar que todas as transferências observadas tenham sido realizadas por vítimas do código malicioso.
💳 DADOS DE CARTÕES BANCÁRIOS TAMBÉM ESTAVAM NA MIRA
O programa também possuía recursos para tentar capturar informações de cartões de pagamento digitadas em determinados formulários.
Entre os dados visados estavam números de cartões, datas de validade e códigos de segurança.
Os pesquisadores também identificaram mecanismos para obter cookies de navegação e capturas de tela.
Cookies podem armazenar informações relacionadas à navegação e, dependendo de sua natureza, à autenticação em serviços digitais.
O comprometimento desses dados pode representar riscos à privacidade e à segurança de contas.
Entretanto, a existência de um mecanismo de captura não comprova que todos esses dados tenham sido efetivamente roubados.
Até a última atualização, não havia um levantamento público completo sobre a quantidade de usuários prejudicados.
📱 IPHONES E IPADS TAMBÉM FORAM ALVOS
Outra característica preocupante foi a tentativa de explorar vulnerabilidades em dispositivos com sistema operacional iOS.
Os pesquisadores identificaram códigos associados a ferramentas conhecidas como Coruna e DarkSword, voltadas à exploração de falhas em determinadas versões do sistema da Apple.
Esses recursos poderiam ser utilizados para tentar comprometer dispositivos vulneráveis.
No entanto, as análises públicas não demonstraram que essa etapa tenha resultado efetivamente na invasão de aparelhos físicos.
A TENTATIVA DE EXPLORAÇÃO FOI IDENTIFICADA. O COMPROMETIMENTO REAL DE IPHONES E IPADS NÃO FOI COMPROVADO NOS DADOS DIVULGADOS.
A distinção é fundamental para evitar alarmismo.
🔐 PESQUISADORES ENCONTRARAM 188 ARQUIVOS CONTAMINADOS
A investigação foi conduzida por especialistas da empresa de segurança Report URI, incluindo o pesquisador Scott Helme.
Durante a análise, foram examinados 1.611 componentes de código associados à plataforma comprometida.
Desse total, 188 arquivos apresentaram código malicioso.
Os arquivos estavam relacionados a 178 organizações.
Os pesquisadores alertaram que o número real de sites potencialmente atingidos poderia ser superior, pois não foi possível examinar todos os clientes da plataforma.
Isso significa que os 178 casos representam o conjunto identificado na investigação, e não necessariamente a totalidade da exposição.
🛡️ EMPRESA CONFIRMA INCIDENTE E ANUNCIA CORREÇÕES
A Optimizely confirmou a ocorrência de um incidente de segurança envolvendo sua ferramenta Web Experimentation.
Segundo a empresa, a vulnerabilidade explorada foi bloqueada.
A companhia também informou ter removido os códigos maliciosos identificados e comunicado os clientes afetados.
Foram adotadas medidas adicionais de proteção, incluindo procedimentos relacionados às contas comprometidas.
A confirmação do incidente demonstra que a vulnerabilidade estava em um serviço utilizado por diferentes organizações.
Por isso, o caso não deve ser interpretado como uma invasão independente de 178 empresas.
UMA FALHA EM UM FORNECEDOR TECNOLÓGICO PERMITIU QUE O ATAQUE ALCANÇASSE DIVERSOS SITES AO MESMO TEMPO.
⚠️ O QUE FAZER SE VOCÊ ACESSOU ALGUM DOS SITES?
Não há motivo para concluir que todas as pessoas que acessaram BBC, CNN, Zoom ou outros serviços tiveram dados roubados.
Entretanto, usuários que realizaram operações financeiras ou utilizaram serviços potencialmente afetados durante o período do ataque devem adotar cuidados preventivos.
1. Verifique movimentações bancárias. Confira compras e cobranças desconhecidas nos cartões utilizados.
2. Confira transferências de criptomoedas. Analise o histórico das operações e os endereços de destino.
3. Atualize seus dispositivos. Mantenha navegadores, sistemas operacionais e aplicativos nas versões de segurança mais recentes.
4. Ative a autenticação em duas etapas. Sempre que disponível, utilize proteção adicional para contas importantes.
5. Desconfie de mensagens sobre o incidente. Criminosos podem aproveitar a repercussão para enviar falsos avisos de segurança.
6. Procure sua instituição financeira se identificar fraude. Comunique imediatamente movimentações não reconhecidas e solicite as providências cabíveis.
A exposição potencial não significa comprometimento automático de todas as contas.
🌐 O PERIGO DA DEPENDÊNCIA DE FORNECEDORES DIGITAIS
O episódio evidencia um desafio crescente para empresas, governos e instituições financeiras.
Sites modernos dependem de diferentes fornecedores de tecnologia.
Ferramentas de análise, publicidade, atendimento, autenticação e personalização podem carregar códigos de terceiros durante a navegação.
Quando um desses fornecedores sofre um comprometimento, o problema pode atingir organizações que não tiveram seus próprios servidores diretamente invadidos.
A SEGURANÇA DE UM SITE NÃO DEPENDE APENAS DA EMPRESA QUE O ADMINISTRA, MAS TAMBÉM DOS SERVIÇOS EXTERNOS QUE ELE UTILIZA.
O caso reforça a importância de auditorias, monitoramento de scripts, controle de fornecedores e mecanismos capazes de limitar a execução de códigos não autorizados.
🔎 O QUE AINDA PRECISA SER ESCLARECIDO?
Apesar das descobertas, permanecem perguntas importantes:
1. Quantos visitantes efetivamente executaram o código malicioso?
2. Quantos usuários tiveram informações financeiras capturadas?
3. Qual foi o prejuízo total em criptomoedas?
4. Houve utilização indevida de dados de cartões bancários?
5. Algum dispositivo Apple foi efetivamente comprometido?
6. Todas as organizações afetadas conseguiram remover integralmente os componentes contaminados?
7. Quais mecanismos serão implementados para impedir ataques semelhantes?
As respostas dependerão do aprofundamento das investigações e de novas informações das empresas envolvidas.
🚨 178 ORGANIZAÇÕES AFETADAS: UM ALERTA PARA A SEGURANÇA DIGITAL MUNDIAL
O ataque identificado em novembro de 2026 demonstra como uma vulnerabilidade em um único fornecedor pode criar riscos para milhões de usuários de serviços digitais.
BBC, CNN, Zoom e outras organizações tiveram páginas associadas a códigos maliciosos destinados a interceptar informações e desviar operações financeiras.
A Optimizely confirmou o incidente e anunciou medidas de contenção.
Entretanto, o alcance completo da exposição e o prejuízo total ainda não foram determinados.
O ATAQUE NÃO MOSTROU APENAS QUE SITES FALSOS PODEM SER PERIGOSOS. MOSTROU QUE ATÉ PÁGINAS LEGÍTIMAS PODEM DISTRIBUIR CÓDIGOS MALICIOSOS QUANDO UM FORNECEDOR É COMPROMETIDO.
O Portal Auge1 acompanhará as atualizações sobre o incidente, especialmente as informações relacionadas à proteção de dados, movimentações financeiras e possíveis vítimas.
#AtaqueHacker #Ciberataque #SegurancaDigital #Ciberseguranca #BBC #CNN #Zoom #HSBC #IKEA #Salesforce #Optimizely #ReportURI #ScottHelme #Criptomoedas #Bitcoin #Ethereum #RouboDeDados #DadosBancarios #CartaoDeCredito #FraudeDigital #Malware #JavaScript #AtaqueCibernetico #SegurancaDaInformacao #ProtecaoDeDados #PrivacidadeDigital #CarteiraDigital #iPhone #iPad #Apple #iOS #SupplyChainAttack #Internet #Tecnologia #NoticiasInternacionais #JornalismoDigital #JornalismoInvestigativo #AugeTV #AugePlay #GrupoAuge #PortalAuge1 #AUGE1COM
Portal Auge1
Fonte: Reuters, reportagem de 17 de novembro de 2026; Report URI, investigação conduzida por Scott Helme; comunicados da Optimizely; Help Net Security; UOL Tilt; CoinDesk; Portal do Bitcoin; apuração e análise editorial do Portal Auge1.
-
 Brasil5 dias atrás
🌐 IRÃ AMEAÇA CORTAR CABOS SUBMARINOS DE INTERNET E COLOCA INFRAESTRUTURA DIGITAL DO GOLFO PÉRSICO EM ALERTA
-
 Estado SP5 dias atrás
💧 BACTÉRIA ASSOCIADA À CONTAMINAÇÃO FECAL É ENCONTRADA NA ÁGUA DA SABESP EM 68 CIDADES DE SP; VEJA MUNICÍPIOS IDENTIFICADOS
-
 Cidades4 dias atrás
🎄 NATAL MILIONÁRIO EM SUMARÉ: PREFEITURA PREVÊ R$ 21,5 MILHÕES EM CESTAS, COM KITS DE ATÉ R$ 779, E CONTRATA SHOW DE R$ 300 MIL
-
 Geral6 dias atrás
💻 HACKERS USAM INTELIGÊNCIA ARTIFICIAL PARA INVADIR AMBIENTES DA AMAZON AWS E ACESSAR SENHAS E DADOS SIGILOSOS
-
 Notícias4 dias atrás
🏥 SUMARÉ PREVÊ R$ 21,5 MILHÕES EM CESTAS DE NATAL, MAS PACIENTES ACAMADOS DENUNCIAM FALTA DE ALIMENTAÇÃO POR SONDA
-
 Brasil6 dias atrás
🚨🇧🇷 BRASIL LIDERA ATAQUES HACKERS NA AMÉRICA LATINA E REGISTRA 330 MILHÕES DE AMEAÇAS DIGITAIS BLOQUEADAS
-
 Geral6 dias atrás
🔓 ATAQUE HACKER À EMPRESA DA CAIXA EXPÕE DADOS DE 7,6 MILHÕES DE CLIENTES; CPFS, ENDEREÇOS E TELEFONES ESTÃO ENTRE AS INFORMAÇÕES AFETADAS
-
 Cidades3 dias atrás
🚨 GRÁVIDA DE CINCO MESES É ESPANCADA COM SOCOS E CHUTES NA BARRIGA PELO COMPANHEIRO EM ITAQUAQUECETUBA; HOMEM É PRESO
Deixe o seu Comentário